miercuri 21 octombrie
Login Contact
DeFapt.ro

hackeri

27 articole
Investigații

EXCLUSIV STS, SRI și alte instituții, afectate grav de breșa de securitate cibernetică Fortinet, echipamente cumpărate cu zeci de milioane de euro

O grupare de hackeri a spart echipamente de securitate Fortinet și Palo Alto Networks din întreaga lume. Pe lista victimelor se află și România, care a cumpărat, prin Serviciul de Telecomunicații Speciale și toate serviciile secrete de informații, echipamente de securitate și protecție Fortinet în valoare de zeci de milioane de euro. Deocamdată nu se știe ce instituții publice și companii private au fost afectate, dar datele de acces în serverele și calculatorele publice și private sunt în continuare la vânzare pe darkweb. Contactat de către DeFapt.ro, Adrian Danciu, directorul regional Fortinet, a refuzat să spună dacă a informat serviciile secrete și companiile private din România cu privire la furtul de date de acces. Compania Fortinet nu a răspuns întrebărilor transmise de către DeFapt.ro și nu a comunicat cine verifică dacă au fost închise toate căile de acces ale hackerilor în serverele și calculatoarele serviciilor secrete și ale companiilor private românești. Dar a recunoscut că are probleme grave privind securitatea echipamentelor care ar trebui să protejeze infrastructura IT. România, victima „securității” cumpărate de la Fortinet Timp de aproape opt luni, în perioada 22 octombrie 2025 – 9 iulie 2026, echipamente de protecție și securitate vândute de compania Fortinet în întreaga lume au fost stoarse de informații în urma unui atac cibernetic. Un raport obținut în exclusivitate de către DeFapt.ro arată că hackerul sau gruparea de hackeri „k0t” a obținut peste 70.000 de date de autentificare (usere și parole), dar și informații de acces în servere și calculatoare. Citește și: Bani pentru care nu plătești impozit în România în 2026: ce venituri sunt scutite și care sunt excepțiile Pe lista victimelor se află instituții guvernamentale, militare și companii private din 70 de state, inclusiv România. Soluțiile de securitate cibernetică FortiWeb și FortiGate, vândute de compania Fortinet prin intermediari, sunt printre cele mai utilizare în sectorul public românesc, de la Serviciul de Telecomunicații Speciale, servicii secrete, ministere, până la companii din energie și administrații locale. Deocamdată nu se știe ce instituții publice și private din România sunt afectate de furtul de date prin intermediul soluțiilor de securitate Fortinet. STS nu a răspuns, până la data publicării articolului, solicitării de informații transmise de către DeFapt.ro Vulnerabilități la FortiWeb și FortiGate FortiWeb, soluția de securitate cibernetică care ar trebui să protejeze aplicațiile web, are vulnerabilitatea CVE-2025-64446, care este descrisă ca o cale de executare a unor operațiuni administrative fără autentificarea normală. Un cod CVE este un identificator public al unei vulnerabilități, util echipelor tehnice pentru a găsi explicația și remedierea corectă. În cazul FortiGate, raportul descrie încercări automate de autentificare cu combinații de nume de utilizator și parole. Atacul de tip „brute force” înseamnă încercarea repetată a unor parole până când una funcționează. Instrumentul analizat așteaptă aproximativ 60 de secunde după detectarea unei blocări și încearcă din nou. O blocare temporară poate încetini atacul; dar o parolă puternică, limitarea accesului administrativ și autentificarea suplimentară sunt metodele sigure de protecție. O mare problemă apare după obținerea accesului: copierea configurației FortiGate. Fișierul poate conține harta conexiunilor și secrete necesare pentru integrarea cu alte sisteme. Specialiștii afirmă că operatorii au recuperat offline unele secrete folosind cheia FortiOS implicită cunoscută și asociază mecanismul cu CVE-2019-6693. „Offline” înseamnă că atacatorul lucrează pe copia furată, fără să mai trimită cereri dispozitivului victimei. Documentația Fortinet distinge parolele administrative stocate ca hash de secretele criptate reversibil. Un hash este o reprezentare folosită la verificarea parolei, nu o parolă care se decriptează pur și simplu cu aceeași cheie. Directoratul Național de Securitate Cibernetică a avertizat încă din decembrie 2025 utilizatorii Fortinet de existența breșei de securitate, dar nu a pomenit nici o clipă că printre utilizatori se află și multe instituții ale statului român. Fortinet se ascunde în spatele FBI și US Secret Service  Adrian Danciu, directorul regional al Fortinet, nu știe sau nu vrut să spună ce instituții publice și private din România au fost afectate de atacul cibernetic. DeFapt.ro l-a întrebat inclusiv dacă a informat principalii clienți din România, STS, serviciile secrete și băncile cu privire la furtul de date de acces, dar mai ales cine verifică dacă atacatorii au în continuare acces în servere și calculatoare atacate. Danciu a refuzat să răspundă și nu a dorit să confirme nici dacă au fost închise toate căile de acces ale hackerilor în calculatoarele guvernamentale sau militare. Directorul Adrian Danciu ne-a pasat departamentului de comunicare al Fortinet. Reprezentanta departamentului, Debi Christie North, a refuzat și ea să răspundă întrebărilor transmis de către DeFapt.ro. Dar a transmis o declarație referitoare la avertizarea comună a FBI și US Secret Service prin care recunoaște că echipamentele Fortinet au probleme grave de securitate.     „Fortinet este la curent cu avertizarea comună emisă de FBI și US Secret Service privind campania în curs de compromitere a credențialelor care vizează dispozitivele FortiGate expuse la internet – o situație pe care o monitorizăm activ încă de la anunțul nostru inițial din 19 iunie. Această activitate nu implică nicio vulnerabilitate nouă sau necorectată a produselor Fortinet. Avertizarea reflectă recomandările pe care Fortinet le-a transmis deja clienților”, potrivit companiei Fortinet. Fortinet nu își anunță clienții cu privire la riscuri majore Reputația companiei Fortinet a fost pătată inițial în perioada 2016–2019, când cercetătorii au descoperit un „magic string” hardcodat în codul sistemului de operare FortiOS. Această linie de cod secretă permitea oricui o cunoștea să treacă de autentificare și să schimbe parolele de administrator direct prin protocolul SSH. Fortinet a susținut atunci că a fost o eroare de management al codului destinată testării, dar incidentul a lăsat suspiciuni de „backdoor” guvernamental intenționat. Practic, serverele și calculatoarele guvernamentale puteau fi accesate de la distanță printr-o ușă secretă. De exempu, Serviciul de Informații Militare din Olanda a dezvăluit că actori sponsorizați de statul chinez au exploatat vulnerabilități din sisteme FortiGate cu mult înainte ca Fortinet să le recunoască public. Chinezii au compromis zeci de mii de sisteme la nivel global și au instalat backdoor-uri persistente, care supraviețuiau chiar și după actualizarea firmware-ului sau resetarea completă a dispozitivului. Încă și mai grav este că Fortinet practică „silent patching”, adică repară vulnerabilități critice în actualizările de firmware fără a anunța public clienții că existau riscuri majore, pentru a evita publicitatea negativă. Cine este hackerul „k0t” care vinde datele de acces? „k0t” este un infractor cibernetic a cărui activitate este urmărită de mai multe grupuri de investigații. Mai multe rapoarte indică că „k0t” ar putea fi asociat cu grupuri ransomware precum Qilin și Gentelmen, putând acționa ca un broker de acces sau ca afiliat pentru oricare dintre grupuri. Datele analizate arată că hackerul „k0t” are un interes deosebit pentru achiziționarea de coduri și instrumente de exploatare a vulnerabilităților și le-ar fi putut folosi în atacurile de rețea expuse.   Ce îl motivează? Specialiștii consideră că „k0t”este interesat în principal de bani. „Din activitățile lui k0t, am observat o concentrare pe obținerea accesului inițial la victime prin intermediul vulnerabilităților și/sau dispozitivelor de rețea configurate greșit, după care ar continua să compromtită <Active Directory-ul> țintei”, se arată în raportul menționat anterior.  Hackerul k0t nu vinde căile de acces pe forumurile clandestine, dar există posibilitatea ca acestea să fie vândute printr-un canal privat sau să efectueze ei înșiși compromiteri și extorcări suplimentare. 
EXCLUSIV STS, SRI și alte instituții, afectate grav de breșa de securitate cibernetică Fortinet, echipamente cumpărate cu zeci de milioane de euro
EXCLUSIV Secretele Poliției Române, scoase la vânzare de hackeri: documentele ar conține informații despre polițiști, misiuni și infractori
Investigații

EXCLUSIV Secretele Poliției Române, scoase la vânzare de hackeri: documentele ar conține informații despre polițiști, misiuni și infractori

Documente secrete și confidențiale ale Poliției Române au fost scoase la vânzare de hackeri pe dark web, potrivit unui anunț postat recent. Poliția Română nu ar fi singura victimă: hackerii se laudă că au la vânzare bazele de datele ale polițiilor naționale din 27 de state, inclusiv Turcia, Israel, SUA, Pakistan, India, Iran sau Franța. La solicitarea DeFapt.ro, Poliția Română a trasmis că deocamdată nu a fost identificată nici o breșă de securitate, iar informațiile scoase la vânzare de hackeri ar putea fi false. Hackerii cer 10.000 de dolari pentru informații despe polițiști Hackerul „MrDarkRoot” a anunțat pe dark web că vinde bazele de date ale polițiilor naționale din 27 de state. Printre acestea se află unitățile de poliție naționale din Turcia, Israel, SUA, Pakistan, India, Italia, Irak, China, Argentina, Venezuela, Marea Britanie, dar și România.   Citește și: FOTO Cu ce avioane au zburat Băluță, Manole și Deliorga: jet-uri de lux, cu însoțitoare de zbor, puteau să-și plimbe și cățeii „Informațiile includ toate documentele secrete și confidețiale, inclusiv fotografiile angajaților din 2023 până în 2025. Lista conține informații despre mii de ofițeri de poliție, misiuni, infractori, cazuri și e-mailuri. Prețul: 10.000 de dolari”, susține hackerul în anunțul de vânzare. Anunț de vânzare pe darkweb a datelor mai multor poliții naționale (sursa: defapt.ro) Poliția Română a transmis, la solicitarea DeFapt.ro, că până în prezent nu a fost identificată nici o breșă de securitate și nici nu a fost deschis vreun dosar penal în acest sens. Dosarele de personal ale ofițerilor, cele mai valoroase informații Datele personale însoțite de fotografiile polițiștilor sunt extrem de valoroase din motive de securitate națională, tactice sau finaciare. Astfel de date sunt ținte de interes major atât pentru grupările de crimă organizată, cât și pentru diverși actori statali. De exemplu, grupările de crimă organizată pot folosi adresele de domiciliu, detaliile financiare sau informațiile despre familie pentru a amenința, șantaja sau influența deciziile unui polițist în timpul unei anchete. În plus, datele personale pot fi folosite pentru a crea documente false sau profile digitale credibile, care pot fi utilizate ulterior în fraude financiare complexe sau pentru a trece de verificări stricte de securitate.

Miza dezastrului de la Cadastru: dacă tranzacţiile cu TVA de 9% nu pot fi semnate până la 1 august, cumpărătorii pierd mii de euro
Eveniment

Miza dezastrului de la Cadastru: dacă tranzacţiile cu TVA de 9% nu pot fi semnate până la 1 august, cumpărătorii pierd mii de euro

Dacă baza de date a Cadastrului, ANCPI, nu va fi accesibilă până la sfârșitul zilei de 31 iulie, mii de persoane care cumpără proprietăți imobiliare vor plăti TVA de 21%, față de 9%, cât este până la acea dată. Nu este clar câte persoane vor fi afectate. Citește și: Baza de date a Cadastrului a fost spartă, informațiile au fost scoase la vânzare de hackeri Legea nr. 141/2025 permite unei persoane fizice să cumpere o singură locuinţă cu TVA redus de 9%, cu condiţia ca livrarea — transferul efectiv al dreptului de proprietate, la notar — să aibă loc până la 31 iulie 2026. De la 1 august, TVA pentru locuinţele noi urcă la 21%.  Autoritățile statului, în silentio stampa Deocamdată, ANCPI nu a putut oferi vreun termen la care va restabili accesul la baza de date care a fost spartă de hackeri. Aplicaţia de cadastru şi carte funciară e-Terra, serviciile de e-mail şi toate celelalte servicii informatice ale ANCPI rămân indisponibile, a anunţat instituţia vineri seară, fără a avansa vreun termen de remediere. „Întrucât întregul flux de lucru este complet digitalizat, indisponibilitatea aplicaţiei informatice face imposibilă atât înregistrarea unor noi cereri de recepţie şi/sau înscriere în evidenţele de cadastru şi carte funciară, cât şi soluţionarea cererilor deja înregistrate", a transmis ANCPI. Mai mulți agenți imobiliari spun că guvernul ar trebui să intervină și să prelungească data până la care tranzacțiilor imobiliare li se aplică un TVA de 9%. Dar Guvernul Bolojan, fiind demis, nu poate emite ordonanțe de urgență. Parlamentul este în vacanță. Fără extras de carte funciară, notarii nu pot autentifica tranzacţii, băncile nu pot acorda credite ipotecare, iar intabulările sunt oprite. Practic, piaţa imobiliară din România este îngheţată, explică și Ziarul Financiar.  „3 vanzări reprogramate astăzi și o tranzacție pierdută din cauza lor. Eu ajung să cred că ăștia chiar au fost atât de idioți încât au pierdut definitiv toate datele digitalizate. Probabil că acum sunt prin beciuri scănând arhivele fizice iar zilele următoare parcă văd că o să se milogească la notari să le trimită copii după CVC-uri pentru tranzacțiile din trecut să își refacă baza de date”, scrie pe Facebook un agent imobiliar.  Potrivit jurnalistei Ana Poenariu, bazele de date ale ANCPI conțin: date despre toate proprietățile intabulate  date despre toate proprietățile gestionate de serviciile secrete ale țării datele noastre personale „Site-ul ANCPI pe care e tot cadastrul României și toate CF-urile este făcut de o firma numita Trencadis. Site-ul ANCPI e pe Wordpress...da babaete pe Wordpress. Asta e nivelul Trencadis firma abonată la contracte cu statul face siteuri de wordpress”, se arată pe pagina de Facebook „Reportaje is back”. Acest site a descoperit că inclusiv STS are contracte cu aceasta companie.  „Pana acum 2 ani, în acționariatul acestei firme a fost un fond înregistrat in insulele Cayman adică fondul First Investment Holding controlat de....de....ați ghicit! FRANK TIMIȘ. Ăla care îl avea bodyguard pe Horațiu Potra. Ala la care îi promitea Georgescu aurul României, ăla care aproape a reușit să pună mâna pe Roșia Montană. Infractor international cu mine in Africa și nenumărate scandaluri de corupție”, mai scrie Reportaje is back.  Ce înseamnă blocarea ANCPI Pe Facebook, Alexandru Panisoara, preşedintele Asociaţiei Dreptul Urbanismului, explică efectele blocajulului de la ANCPI: „Când ai nevoie de cartea funciară (extrasul cărții)? 1. Succesiuni 2. Tranzacții imobiliare (promisiuni și vânzări, donații) 3. Închirieri de imobile 4. Certificat de urbanism de informare (operațiuni notariale, licitații, concesiuni, informare) 5. Certificate de urbanism în scopul construirii 6. Autorizații de construire/desființare 7. Recepții la terminarea lucrărilor 8. Intabularea construcțiilor la terminarea lucrărilor 9. Acțiuni în justiție 10. Ipoteci și sechestre asiguratorii 11. Exproprieri pentru cauză de utilitate publică 12. Documentații de urbanism PUD, PUZ, PUG 13. Fonduri europene și alte fonduri prin care se finanțează investiții imobiliare (drumuri, școli, spitale etc.)   Adică toate operațiunile de mai sus, la această oră sunt blocate, nu se pot întâmpla. Unele se pot pierde, altele vor costa mai mult și așa mai departe.   În acest moment, există o paralizare în activități ale notarilor, arhitecților, constructorilor, dezvoltatorilor imobiliari, agenților imobiliari, persoane private, autorități publice. Cam tot ce înseamnă construcții sunt blocate dacă erau în vreo etapă din operațiunile de mai sus.   Cred ca este imposibil de imaginat impactul economic a unei asemenea situații fără precedent”. 

Firma care a făcut site-ul Wordpress al Cadastrului, spart de hackeri, abonată la contracte la stat
Politică

Firma care a făcut site-ul Wordpress al Cadastrului, spart de hackeri, abonată la contracte la stat

„Site-ul ANCPI pe care e tot cadastrul României și toate CF-urile este făcut de o firma numita Trencadis. Site-ul ANCPI e pe Wordpress...da babaete pe Wordpress. Asta e nivelul Trencadis firma abonată la contracte cu statul face siteuri de wordpress”, se arată pe pagina de Facebook „Reportaje is back”. Citește și: Baza de date a Cadastrului a fost spartă, informațiile au fost scoase la vânzare de hackeri Acest site a descoperit că inclusiv STS are contracte cu aceasta companie.  „Pana acum 2 ani, în acționariatul acestei firme a fost un fond înregistrat in insulele Cayman adică fondul First Investment Holding controlat de....de....ați ghicit! FRANK TIMIȘ. Ăla care îl avea bodyguard pe Horațiu Potra. Ala la care îi promitea Georgescu aurul României, ăla care aproape a reușit să pună mâna pe Roșia Montană. Infractor international cu mine in Africa și nenumărate scandaluri de corupție”, mai scrie Reportaje is back.  „Trencadis este compania care împreună cu Metaminds a câștigat licitația pentru cloudul guvernamental” „Bai băiete, incredibil. Atacul cibernetic se pare că este mai grav decât am crezut. Tot ANCPI este blocat, datele românilor despre proprietăți plus conturile noastre cu CNP și absolut toate informațiile, adrese, telefoane, emails, proprietăți tot ce era pe ANCPI se vând pe dark web. Ma aștept ca inclusiv datele mele sa fie la liber. De ce? Platforma e-terra a fost hackuita, a doua oară anul acesta dar de data asta grav. Sincer nu mă miră deloc și vor urma și altele pentru că toată infrastructură statului este praf, praf. Este o bătaie de joc tot ce înseamnă digitalizarea statului. O mizerie de platforma ca și ghișeul, ANAF, ONRC, CNAS etc etc toate porcariile de aplicatii anti utilizator, nefuncționale făcute pe genunchi de firme ale lui Ghiță sau tot felul de șmecheri abonați la contracte cu statul.   Dar stați să vedeți surprize...   Site-ul ANCPI pe care e tot cadastrul României și toate CF-urile este făcut de o firma numita Trencadis. Site-ul ANCPI e pe Wordpress...da babaete pe Wordpress. Asta e nivelul Trencadis firma abonată la contracte cu statul face siteuri de wordpress. Intrați și pe site-ul lor Trencadis.ro că m-a luat groaza când am văzut care contracte cu statul au cu instituții strategice.   Ăștia sunt atât de praf că propriul lor site arată ca și cum ar fi făcut la mișto. Va las pe voi ăștia din IT sa evaluați capacitatea acestei firme și ca sa înțelegeți de ce aplicațiile statului arata în halul în care arată.   Este absolut incredibil că o astfel de firma a unui acoperit din servicii are acces la toată infrastructura României că tot ei au lucrat și la ANRE, compania aeroporturi, casa de asigurări sănătate, primăria București, guvernul României, STS (da ba fraților, STS le este client!?!?)   Și că sa vedeți minune, Trencadis este compania care împreună cu Metaminds a câștigat licitația pentru cloudul guvernamental de 427 milioane în care vor fi toate datele românilor. Nu Bitdefender companie de 1-2 miliarde specializata pe securitatea datelor, nu companii din București sau Cluj cu sute de milioane cifre și experiența internațională de top. Nu bai fraților. Aceasta firma cu 13 angajați, asta trebuie să facă cloudul in care vor fi toate datele românilor. Pe care le vor securiza cum au securizat și ANCPI.   Că sa va enervez de tot, va mai dau o informatie bomba, bomba, va informez că pana acum 2 ani, în acționariatul acestei firme a fost un fond înregistrat in insulele Cayman adică fondul First Investment Holding controlat de....de....ați ghicit! FRANK TIMIȘ. Ăla care îl avea bodyguard pe Horațiu Potra. Ala la care îi promitea Georgescu aurul României, ăla care aproape a reușit să pună mâna pe Roșia Montană. Infractor international cu mine in Africa și nenumărate scandaluri de corupție.   Efectiv totul e putred in tara asta. Eu nu știu ce fac serviciile secrete dacă mai avem așa ceva.   Ghiciți cine detine azi compania Trencadis și a fost asociat cu Frank Timiș? Pai un băiat pe nume Marian Murguleț fost director IT pentru sectorul guvernamental. Un băiat cu conexiuni la vechiul sistem de securiști.   Cum vă spuneam....statul român este in disolutie. SRI nu exista, DIICOT umbla pe la azile...justiție nu avem...guvern nu avem....   LATER EDIT se pare că primele versiuni de e-terra sunt făcute de Teamnet. Adică fosta firma a lui Ghiță....iar serviciile de securitate cibernetică erau furnizate de o firma cu 2 angajați numita It About It srl”, a relatat Reportaje is back. 

Baza de date a Cadastrului a fost spartă, informațiile au fost scoase la vânzare de hackeri - presă
Eveniment

Baza de date a Cadastrului a fost spartă, informațiile au fost scoase la vânzare de hackeri - presă

„Aplicațiile Agenției Naționale de Cadastru și Publicitate Imobiliară sunt nefuncționale de aproape trei zile. Inițial, instituția a comunicat că este doar o problemă tehnică, iar apoi a recunoscut public că este vorba de un atac cibernetic. Adresele de e-mail ale instituției nu pot fi accesate, iar aplicația de cadastru și carte funciară e-Terra este nefuncțională pentru cetățeni, notari, avocați sau cadastriști”, scrie Public Record.  Citește și: Jaf penal în bazele sportive ale statului: Curtea de Conturi a controlat Agenția pentru Sport, fief PSD Informația apare și pe rețelele sociale, unde agenții imobiliari arată că un astfel de incident era previzibil. „Cineva, are acces în momentul de față la tot ce înseamnă carte funciară a oricărei proprietăți din România” „Să ții site-ul unei instituții de stat pe Wordpress, cel mai atacat CMS al tuturor timpurilor, cu cele mai corupte plugin-uri din marketplace, e ca și cum scrii PIN-ul de la card pe card să nu îl uiți…”, scrie Andrei Jugănaru, pe Facebook, consultant imobiliar Realtor.  „Atacul cibernetic asupra ANCPI ar trebui să țină prima pagină a ziarelor și a televiziunilor din România. Cineva, are acces în momentul de față la tot ce înseamnă carte funciară a oricărei proprietăți din România. Se poate juca cu datele, le poate modifica, le poate vinde mai departe.   Înțeleg, de la niște oameni mult mai informați decât mine, ca pe dark web a fost documentat tot procesul, cu printscreen-urile aferente!   10.000.000 euro ar fi fost solicitarea hackerilor! Din estimarea băieților care se ocupă cu cybersecurity hackerii au avut acces în sistem timp de 3-6 luni.   Parolele păstrate de administratori au fost de genul parola 1234 sau gigel 5678, sunt la liber e dark web.   În opinia lor ar dura min o lună restaurarea datelor dat fiind ca hackerii au anunțat ca au șters inclusiv back-up-urile”, a arătat, tot pe Facebook, și consultantul imobiliar Georgian Marcu.   Potrivit Public Record, „scurgerile masive de date din instituțiile statului pot afecta integritatea teritorială a țării, inclusiv pe a noastră, a cetățenilor. Pe baza informațiilor din scurgeri de date, infractorii ne pot fura identitatea și comite fraude”.    Scurgerea de date de la ANCPI a fost scoasă la vânzare pe 15 iulie, după ce instituția a fost atacată cibernetic, iar e-Terra a devenit nefuncțională. Într-una dintre capturile de ecran publicate de hackerul care a intrat în sistemul informatic al ANCPI, scrie că a început să șteargă backup-urile disponibile.

Băncile se spală pe mâini după ce în toiul nopții sute de mii au fost sustrase de hackeri dintr-o firmă
Eveniment

Băncile se spală pe mâini după ce în toiul nopții sute de mii au fost sustrase de hackeri dintr-o firmă

Sute de mii de lei au fost retrași din contul unei firme din Iași, în urma unui atac informatic desfășurat în timpul nopții, fără ca banca să își asume responsabilitatea. Fraudă bancară, băncile neagă responsabilitatea Tranzacțiile, realizate între orele 1:00 și 3:00, au implicat transferuri succesive între conturi deschise la ING Bank România și BCR, urmate de direcționarea fondurilor către o entitate din afara țării. Citește și: EXCLUSIV Ce a făcut Arafat pentru medicii care ar fi fost angajați fictiv la DSU. Cine sunt medicii Reprezentanții băncii susțin că operațiunile au fost efectuate cu datele reale de autentificare ale companiei, cel mai probabil compromise de hackeri. Specialiștii avertizează că astfel de fraude nu presupun spargerea sistemelor bancare, ci exploatarea vulnerabilităților utilizatorilor, care oferă involuntar acces infractorilor. Continuarea, în Ziarul de Iași

Sumă uriașă furată de hackeri din conturile unei firme. Banca spune că tranzacțiile păreau legitime
Economie

Sumă uriașă furată de hackeri din conturile unei firme. Banca spune că tranzacțiile păreau legitime

În noaptea de 12 martie, contul unei firme cunoscute din Iași, activă în domeniul serviciilor de copiere, print și tipografie, a fost golit în doar două ore. Banca spune că vina e a firmei Atacatorii au realizat zece tranzacții succesive, fiecare în valoare de 40.000 de lei, reușind să retragă aproape jumătate de milion de lei. Citește și: Cum răspund securiștii iranieni când îi sună Mossad-ul și le spune cum trebuie să se comporte Operațiunea a fost desfășurată în timpul nopții, când activitatea era redusă, ceea ce a permis efectuarea rapidă a transferurilor fără intervenții imediate. Reprezentanții ING Bank România susțin că nu a fost vorba despre o breșă tehnică în sistemele băncii, cazul fiind analizat în continuare pentru stabilirea modului în care a fost posibilă accesarea contului companiei. Continuarea, în Ziarul de Iași.

Hackeri iranieni au piratat camere de supraveghere pentru operațiuni de spionaj, avertizează Israelul
Internațional

Hackeri iranieni au piratat camere de supraveghere pentru operațiuni de spionaj, avertizează Israelul

Autoritățile israeliene de securitate cibernetică au anunțat că au descoperit mai multe cazuri în care camere de supraveghere conectate la internet au fost piratate de grupări asociate Iranului pentru activități de spionaj. Instituția a lansat un apel public către cetățeni și companii să își securizeze urgent dispozitivele, în contextul intensificării conflictului dintre Israel, Statele Unite și Iran. Camere de supraveghere compromise în atacuri cibernetice Direcția israeliană pentru securitate cibernetică a transmis marți că a identificat „camere de supraveghere care au fost piratate în scopuri de spionaj” de către grupări iraniene. Citește și: Două instituții de stat unde cheltuielile cu salariile nu se taie, ci cresc exploziv, cu circa 48% Potrivit unei postări publicate de Cyber Israel pe rețeaua X, unitatea de apărare cibernetică a detectat zeci de tentative de acces ilegal la sisteme de supraveghere video de la începutul ofensivei lansate de Israel și Statele Unite împotriva Iranului, pe 28 februarie. Autoritățile israeliene avertizează că aceste dispozitive, adesea conectate la internet și insuficient securizate, pot deveni instrumente de colectare a informațiilor pentru operațiuni de spionaj. Autoritățile cer populației să își securizeze dispozitivele Unitatea de securitate cibernetică a precizat că a contactat deja sute de proprietari de camere de supraveghere pentru a-i avertiza asupra riscurilor. În același timp, instituția a făcut apel la public să ia măsuri urgente pentru a reduce vulnerabilitățile. „Unitatea lucrează pentru a alerta sute de proprietari de camere de supraveghere și face apel la public să își schimbe parolele și să își actualizeze software-ul pentru a preveni orice riscuri de securitate, atât naționale, cât și personale”, se arată în mesajul publicat pe platforma X. Războiul cibernetic dintre Iran și Israel se intensifică Atacurile cibernetice între Iran și Israel nu sunt un fenomen nou, însă conflictul a devenit mai vizibil pe fondul escaladării tensiunilor militare din regiune. În decembrie 2025, fostul premier israelian Naftali Bennett a anunțat că a fost ținta unui atac informatic care i-ar fi compromis contul de Telegram. Hackerii au susținut atunci că au obținut acces la telefonul său, publicând ulterior pe internet fișiere de corespondență, videoclipuri și fotografii atribuite dispozitivului lui Bennett. Materialele au fost difuzate pe un site asociat grupului de hackeri „Handala”, nume inspirat de un personaj simbolic al poporului palestinian, dar și pe un cont de pe platforma X legat de aceeași rețea. Hackeri apropiați de Iran vizează infrastructura digitală Potrivit unui raport publicat de compania israeliană de securitate cibernetică Check Point, activitatea hackerilor legați de Iran s-a intensificat semnificativ după declanșarea loviturilor împotriva Teheranului. Specialiștii au observat că atacatorii au reușit să acceseze camere de supraveghere conectate la internet, dispozitive folosite pe scară largă atât de instituții, cât și de persoane fizice. Aceste sisteme sunt frecvent slab securizate, ceea ce le transformă în ținte ușoare pentru operațiuni de spionaj digital. Camerele piratate pot oferi informații strategice Gil Messing, șeful departamentului de informații cibernetice al companiei Check Point, a explicat că imaginile colectate prin aceste dispozitive pot avea o valoare strategică importantă. Potrivit acestuia, hackerii ar putea folosi înregistrările pentru a evalua pagubele provocate de atacurile iraniene sau pentru a strânge informații despre obiceiurile persoanelor vizate și despre locațiile care ar putea deveni ținte viitoare.

Lăsate fără conturi de Instagram de hackeri, influencerițele din România acuză Meta
Eveniment

Lăsate fără conturi de Instagram de hackeri, influencerițele din România acuză Meta

Influencerițe din România acuză Meta după ce mai multe conturi de Instagram au fost hackuite și transformate în ținte pentru așa-zișii „recuperatori” care cer bani pentru restabilirea accesului. Conturi Instagram hackuite, influencerițe acuză Meta Mihaela Veronica Romila, creatoare de conținut din Iași, a anunțat public că și-a pierdut contul cu peste 50.000 de urmăritori cu doar două zile înainte de a naște și a primit o ofertă de 3.000 de euro pentru recuperare. Citește și: Ex-șef al IPJ Gorj, pensionar special, pus de ministrul USR al Economiei la conducerea uzinei de armament Sadu. Viorel Salvador Caragea a absolvit Școala de Subofițeri de Poliție Într-un videoclip postat online, aceasta a explicat că a fost tentată inițial să plătească, însă hackerii au cerut ulterior o taxă lunară de aproximativ 200 de euro pentru menținerea contului activ. Cazul se alătură altor situații similare din mediul influencerilor români, alimentând controversele legate de securitatea conturilor Instagram și reacția platformei Meta. Continuarea, în Ziarul de Iași

Panourile solare pot deveni o bombă cu ceas: hackerii pot deturna invertoarele
Eveniment

Panourile solare pot deveni o bombă cu ceas: hackerii pot deturna invertoarele

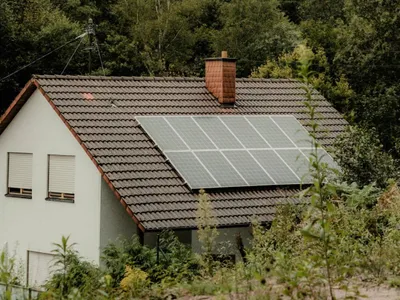
Numărul dispozitivelor inteligente dintr-o locuință a ajuns, în 2025, la o medie de 22, iar acestea sunt ținta a aproape 30 de atacuri informatice pe zi, de trei ori mai multe decât în 2024. Datele provin dintr-un raport Bitdefender și Netgear, publicat marți, care arată o creștere alarmantă a amenințărilor din ecosistemul Internet of Things (IoT). Atacurile asupra dispozitivelor smart s-au triplat într-un an Raportul arată că infractorii cibernetici își automatizează atacurile și exploatează dispozitivele învechite sau cu firmware nesecurizat pentru a compromite cât mai multe locuințe. Citește și: Propaganda trustului lui Budeanu, din care face parte și G4Media, o susține pe Anca Alexandrescu: „Ea vrea să fie cu adevărat primarul general” Cele mai expuse echipamente sunt: Dispozitivele de redare a conținutului online pe televizor – 25,9% dintre vulnerabilități; Televizoarele inteligente – 21,3%; Camerele de supraveghere – 8,6%. Împreună, acestea reprezintă peste jumătate din totalul punctelor vulnerabile detectate în 2025. Actualizările întârziate, principala cauză a breșelor de securitate Potrivit specialiștilor, aproape toate tentativele de atac vizează vulnerabilități deja cunoscute și reparate. Aceasta confirmă că lipsa actualizărilor și gestionarea deficitară a dispozitivelor inteligente rămân cele mai mari riscuri pentru utilizatori. „Deși multe atacuri sunt simple – suprasolicitând dispozitivele sau făcându-le temporar indisponibile –, cele mai periculoase sunt cele prin care infractorii preiau controlul total asupra acestora”, avertizează experții Bitdefender. Recorduri negative și incidente majore în 2025 Analiza, bazată pe date colectate din 6,1 milioane de locuințe inteligente din America de Nord, Europa și Australia (ianuarie – octombrie 2025), a evidențiat o serie de incidente majore de securitate: Cel mai mare atac DDoS din istorie, de 22,2 terabytes pe secundă, declanșat prin routere compromise; Rețeaua malware BadBox, care a infectat peste un milion de dispozitive Android direct din fabrică; Vulnerabilități în invertoarele solare, care pot fi exploatate pentru a destabiliza rețelele electrice naționale. Aceste cazuri arată amploarea riscurilor din ecosistemul IoT și importanța unor măsuri de securitate proactive. Zeci de vulnerabilități ale invertoarelor Invertoarele moderne sunt echipamente IT: au interfețe web sau aplicații cloud, vorbesc protocoale precum Modbus/TCP (inclusiv profilul SunSpec), primesc update-uri de firmware și se integrează cu portaluri ale producătorilor. Suprafața de atac începe de la expunerea directă pe internet a interfețelor de administrare — adesea cu parole implicite sau autentificare slabă — ceea ce permite modificarea setpoint-urilor (tensiune/frecvență), oprirea/dispecerizarea forțată sau schimbarea parametrilor de protecție. Cercetări din 2025 au arătat zeci de vulnerabilități la producători importanți, care pot facilita manipularea producției ori deconectări coordonate cu impact la nivel de rețea, mai ales când mii de dispozitive sunt orchestrate simultan (Forescout). Instabilitate sau chiar pene locale Alt vector este lanțul cloud–API–aplicație mobilă: tokenuri gestionate defectuos, API-uri expuse sau canale necriptate pot permite acces nelimitat la flotă, inclusiv furt de date operaționale (producție, profil de consum) (NIST). Modulele locale (Wi-Fi, Bluetooth) ori gateway-urile de date au avut, de asemenea, probleme critice care pot duce la preluarea controlului dispozitivului dacă nu sunt configurate în mod sigur (blogs.npav.net). La scară de sistem, literatura de specialitate și agențiile de securitate subliniază riscul agregării DER/IBR: atacuri care sincronizează comenzi de oprire/limitare sau modifică reacția la evenimente de frecvență, generând instabilitate sau chiar pene locale (OSTI). Studiile europene și din SUA recomandă tratamentul invertoarelor ca active critice, cu controale minime obligatorii și limitarea accesului remote din afara jurisdicției (solarpowereurope.org). Măsuri de protecție Măsuri esențiale (pentru operatori, integratori, prosumatori): Nu expuneți direct pe internet; folosiți segmentare de rețea și VPN, dezactivați managementul de la distanță neutilizat (topsectorenergie.nl). Schimbați parolele implicite, activați MFA acolo unde există și țineți firmware-ul la zi; retrageți echipamente fără patch-uri (NIST). Criptați comunicațiile și aplicați „zero trust” între portaluri, gateway-uri și invertoare (The Department of Energy's Energy.gov). Aliniați-vă la cadre și standarde dedicate DER/IBR (NREL DERCF, inițiative NIST/NREL) și cerințele NIS2 la nivelul UE (docs.nrel.gov). Bitdefender: 13,6 miliarde de atacuri IoT analizate Cercetătorii Bitdefender au examinat 13,6 miliarde de atacuri IoT și 4,6 miliarde de tentative de exploatare a vulnerabilităților, oferind o imagine detaliată a amenințărilor globale. Studiul subliniază că securitatea cibernetică a devenit o componentă esențială a vieții moderne, în contextul în care dispozitivele conectate sunt tot mai numeroase și mai interdependente. Bitdefender, lider global în securitatea cibernetică Fondată în 2001, Bitdefender are clienți în peste 170 de țări și birouri pe toate continentele. Compania este recunoscută pentru inovațiile sale în: antimalware și analiză comportamentală, securitatea Internetului Lucrurilor (IoT), inteligență artificială aplicată în protecția datelor. Tehnologiile dezvoltate de Bitdefender sunt licențiate de peste 200 de branduri internaționale de securitate, consolidându-și reputația ca unul dintre cei mai importanți actori globali în lupta împotriva criminalității cibernetice.

Compania aeriană rusă Aeroflot, ținta hackerilor pro-Ucraina: 50 de zboruri anulate, panică la Kremlin
Internațional

Compania aeriană rusă Aeroflot, ținta hackerilor pro-Ucraina: 50 de zboruri anulate, panică la Kremlin

Compania rusă Aeroflot, atacată de hackeri. Grupurile de hackeri Silent Crow și Cyberpartisans BY, cunoscute pentru sprijinul lor față de Ucraina, au revendicat luni un atac cibernetic asupra sistemului informatic al companiei aeriene ruse Aeroflot. Incidentul a dus la anularea a zeci de zboruri. Kremlinul a numit alarmante rapoartele despre atac, spunând că toate companiile importante care furnizează servicii publicului sunt în pericol. Compania rusă Aeroflot, atacată de hackeri Într-un comunicat atribuit celor două grupuri, Silent Crow și Cyberpartisans BY, apare mesajul: „Glorie Ucrainei! Trăiască Belarus!”. Citește și: Primarul din Ciugud critică măsurile lui Bolojan și face trei propuneri de reformă Gruparea Silent Crow este cunoscută pentru implicarea sa în atacuri anterioare asupra infrastructurii informatice din Rusia. În ianuarie 2025, aceasta a revendicat un atac asupra unei baze de date guvernamentale. Kremlinul, alarmat Kremlinul a reacționat luni, catalogând informațiile din spațiul public drept alarmante. Purtătorul de cuvânt Dmitri Peskov a declarat: „Informațiile pe care le citim în spațiul public sunt destul de alarmante.” El a adăugat că amenințarea cibernetică este una constantă pentru marile companii care oferă servicii publicului și că autoritățile ruse așteaptă clarificări și explicații oficiale. Aeroflot confirmă anularea a 50 de zboruri Compania Aeroflot a anunțat oficial că, în urma unei pane informatice, a fost nevoită să anuleze până la 50 de zboruri. Totuși, compania nu a precizat dacă problema a fost cauzată direct de un atac cibernetic sau de o defecțiune tehnică internă.

Rețeaua de hackeri pro-ruși NoName057(16), destructurată într-o amplă operațiune internațională
Internațional

Rețeaua de hackeri pro-ruși NoName057(16), destructurată într-o amplă operațiune internațională

Rețeaua pro-rusă NoName057(16) a fost destructurată. O amplă operațiune internațională, coordonată de Europol și Eurojust și desfășurată cu participarea a 12 țări, inclusiv Spania, Germania, Italia și SUA, a dus la destructurarea rețelei de hackeri proruse NoName057(16). Grupul era cunoscut pentru atacurile informatice îndreptate împotriva Ucrainei și a statelor europene care sprijină Kievul. Rețeaua pro-rusă NoName057(16) a fost destructurată Potrivit comunicatului comun emis de Europol și Eurojust, în data de 15 iulie a fost destructurat botnet-ul utilizat de grup, care includea sute de sisteme informatice din întreaga lume. Citește și: Funcționarii Guvernului își toarnă șefii: mașinile cu șofer ale demnitarilor costă sume uriașe Mai mulți suspecți au fost identificați, iar principalii instigatori au fost localizați în Federația Rusă. Arestări în Franța și Spania, mandate emise în Germania Operațiunea s-a soldat cu două arestări, una în Franța și una în Spania. De asemenea, s-au emis șapte mandate de arestare: șase de către autoritățile germane și unul de către cele spaniole. Atacuri asupra infrastructurilor critice În urma acțiunii coordonate, peste 100 de servere utilizate de hackeri au fost dezactivate. Grupul NoName057(16) este responsabil pentru numeroase atacuri de tip DDoS (distributed denial of service), care au afectat infrastructuri esențiale din Europa – de la furnizori de electricitate și transport public până la instituții guvernamentale. Germania, una dintre principalele ținte Agențiile europene au precizat că doar în Germania au fost înregistrate 14 atacuri cibernetice, unele cu durată de mai multe zile. Aproximativ 230 de entități au fost afectate, inclusiv uzine de armament, companii energetice și instituții de stat. Atacuri coordonate în timpul evenimentelor politice majore NoName057(16) a vizat infrastructuri digitale europene în momente-cheie politice, precum: Alegerile europene, Summitul pentru pace în Ucraina (iunie 2024), Mesajul video al președintelui Volodimir Zelenski în Parlamentul European (iunie 2023), Summitul NATO din iunie 2024, unde Țările de Jos au fost vizate În Suedia, au fost atacate site-urile autorităților și ale băncilor, iar în Elveția, mai multe atacuri au fost lansate în timpul evenimentelor internaționale. Grupul și-a declarat susținerea pentru Rusia Potrivit Eurojust, NoName057(16) și-a manifestat public sprijinul pentru Federația Rusă încă de la începutul războiului de agresiune împotriva Ucrainei. Atacurile orchestrate de grup au fost îndreptate în mod deliberat împotriva statelor membre NATO și a instituțiilor care sprijină Kievul în efortul de apărare.

Interfonul inteligent care nu poate fi atacat de hackeri, o soluție de securitate dezvoltată de o firmă românească
Eveniment

Interfonul inteligent care nu poate fi atacat de hackeri, o soluție de securitate dezvoltată de o firmă românească

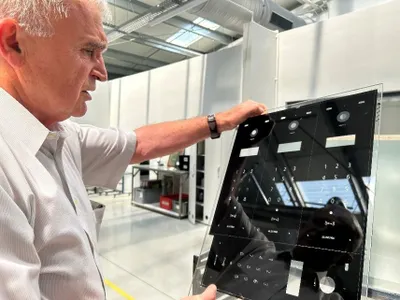
O firmă românească creează interfonul inteligent. Grupul de firme Electra, condus de antreprenorul Marian Berdan, dezvoltă în laboratoarele sale un interfon inteligent imposibil de hackuit și o consolă pentru case smart. O firmă românească creează interfonul inteligent Proiectul este susținut de o finanțare europeană de 10 milioane de euro, obținută prin Agenția pentru Dezvoltare Regională Nord-Est. Citește și: Președintele CJ Cluj anunță că nu mai este „parte” a PNL: „A fost sufocat de trădători de serviciu” Interfonul, conectat la internet, promite un nivel ridicat de securitate cibernetică, fiind destinat locuințelor moderne. Cele două produse vor fi lansate în următorii doi ani și vizează redefinirea interacțiunii cu spațiul de locuit. Continuarea, în Ziarul de Iași

Rusia recrutează belgieni care să saboteze și spioneze în vederea unor atacuri anti-NATO
Internațional

Rusia recrutează belgieni care să saboteze și spioneze în vederea unor atacuri anti-NATO

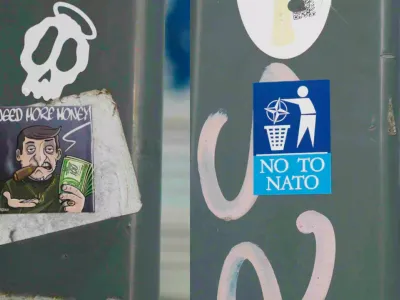
Hackeri pro-ruși recrutează sabotori în Belgia. O investigație jurnalistică a postului belgian VRT a scos la iveală o rețea de hackeri pro-ruși care recrutează persoane în Belgia pentru acțiuni de sabotaj și propagandă anti-NATO. Plătiți în criptomonede, acești „agenți de unică folosință” sunt folosiți pentru distribuirea de mesaje propagandistice și colectarea de informații despre jurnaliști. Hackeri pro-ruși recrutează sabotori în Belgia Potrivit anchetei realizate în colaborare cu Rețeaua Jurnaliștilor de Investigație, grupul pro-rus activează pe Telegram și numără peste 8.000 de membri. Citește și: Cea mai mare minciună a lui Ciolacu s-a dizolvat: în 2024, investițiile nete în economie au căzut cu 4,9% față de 2023 - INS Printre acțiunile sale recente se numără atacuri asupra site-urilor municipale și guvernamentale belgiene. Sabotaj plătit: cât valorează o misiune? Un jurnalist VRT s-a infiltrat în această rețea timp de câteva luni și a primit o primă misiune: să lipească zece autocolante cu mesajul „Fuck NATO” în cartierul european din Bruxelles, în schimbul a 50 de dolari în criptomonede. Ulterior, i s-a cerut să colecteze adresele de e-mail ale 30 de jurnaliști belgieni, semn că această rețea acționează nu doar prin acte de vandalism, ci și prin tentative de spionaj și intimidare. Rețele de sabotaj și în alte țări europene Investigația VRT a dezvăluit că aceste tactici nu sunt limitate la Belgia. Fenomenul a fost identificat și în alte state europene: În Polonia, un ucrainean de 51 de ani a fost recrutat pentru a incendia o fabrică de vopsea, în schimbul a 4.000 de dolari.  A fost arestat înainte de a comite atacul și condamnat la opt ani de închisoare. În Germania, un sabotor a fost plătit cu 100 de euro pentru a bloca țevile de eșapament ale 200 de mașini folosind spumă de construcție. Autoritățile belgiene monitorizează atent fenomenul Serviciul de informații al Belgiei avertizează că această metodă de recrutare face dificilă identificarea sursei atacurilor. "Misiunile subcontractate către lucrători independenți sau organizații infracționale variază de la propagandă și spionaj până la recunoaștere militară și sabotaj", se arată în raportul Siguranței Statului. James Appathurai, adjunctul secretarului general al NATO pentru securitate cibernetică, a confirmat că Alianța Nord-Atlantică urmărește îndeaproape această amenințare. "După expulzarea diplomaților ruși suspectați de spionaj, am observat o creștere a recrutării online pentru activități infracționale. Este o problemă reală, deoarece acest tip de recrutare este greu de urmărit", a declarat oficialul NATO.

Reclamele online, noii cai troieni prin care hackerii pot pătrunde în calculatoare și telefoane. Cum poate fi evitat malvertising-ul
Eveniment

Reclamele online, noii cai troieni prin care hackerii pot pătrunde în calculatoare și telefoane. Cum poate fi evitat malvertising-ul

Hackerii vizează reţelele de publicitate online. Infractorii cibernetici au pus ochii pe reţelele de publicitate online pentru a distribui programe malware prin reclame, avertizează experţii în securitate cibernetică ai Eset, producătorul de soluţii antivirus. Hackerii vizează reţelele de publicitate online "După explozia diverselor motoare de căutare din anii '90 şi având în vedere expansiunea tot mai accentuată a lumii online în viaţa noastră de zi cu zi, nu este de mirare că firmele de publicitate îşi concentrează atenţia asupra acestor spaţii. Citește și: VIDEO Prima apariție din ultimii ani a lui Ciolacu alături de soție: cei doi au păstrat distanța la ceremonia de absolvire a facultății a fiului lor Printre reclamele legitime însă, s-ar putea găsi şi unele rău intenţionate. Campaniile de malvertising presupun ca actorii ameninţărilor să cumpere spaţiu publicitar de la motoarele de căutare pentru a atrage potenţialele victime să acceseze anunţurile rău intenţionate. Atacatorii au difuzat chiar şi reclame ce imită softuri populare precum Blender, Audacity, GIMP şi MSI Afterburner, ca să oferim doar câteva exemple. Nu sunt necesare trucuri SEO - infractorii cibernetici care plătesc pentru anunţuri de căutare (search ads) poziţionează automat pagina lor rău intenţionată în partea de sus a rezultatelor căutării utilizatorilor", a explicat Mark Szabo, într-un articol de specialitate publicat pe blogul din România al Eset. Link dăunător În acelaşi timp, alţi agenţi de publicitate online cad victime ale hackerilor, datorită naturii business-ului de publicitate. "Actorii rău intenţionaţi pot altera un întreg lanţ de publicitate, compromiţându-l în mai multe moduri posibile - de la cumpărarea de reclame şi uzurparea identităţii furnizorilor de motoare de căutare până la piratarea site-urilor web şi a serverelor de reclame. În timp ce providerii motoarelor de căutare elimină constant reclamele sau site-urile web dăunătoare din rezultatele căutării, hackerii sunt perseverenţi şi continuă să găsească noi modalităţi prin care contracarează filtrarea conţinutului, ca într-un joc de-a hoţii şi vardiştii. Drept urmare, nu puteţi fi niciodată 100% siguri că ce accesaţi nu ascunde un link dăunător", afirmă specialistul citat. Publicitatea malware Alte forme de publicitate malware includ: distribuţia de bannere maligne, care ascund coduri dăunătoare prin utilizarea steganografiei, pe site-uri web legitime, respectiv anunţuri rău intenţionate prin hyperlinkuri în text, ferestre pop-up etc. Potrivit sursei citate, în 2023, Google a blocat sau a eliminat peste un miliard de reclame dăunătoare, inclusiv reclame care promovau programe malware. Pentru a se proteja împotriva ameninţărilor cibernetice, utilizatorii de Internet au la îndemână o serie de recomandări care se pot aplica inclusiv în cazul schemelor de publicitate maliţioasă. Astfel, este nevoie de creşterea gradului de conştientizare către o viaţă cibernetică sigură, apoi trebuie limitată amprentarea digitală a browserului şi nu doar din cauza confidenţialităţii, utilizarea unui agent de blocare a reclamelor, atenţie la diferite ferestre pop-up, solicitări de permisiune şi la alte acţiuni nedorite în browser, utilizarea unei soluţii de securitate puternică, cu protecţie în timp real.

DeFapt.ro
Investigații jurnalistice, analize, știri la zi
Abonează-te
DeFapt.ro

Ultima oră

Ultima oră